Eén AI-tool goedkeuren en de rest verbieden? Zo eenvoudig werkt veilig AI-beleid niet

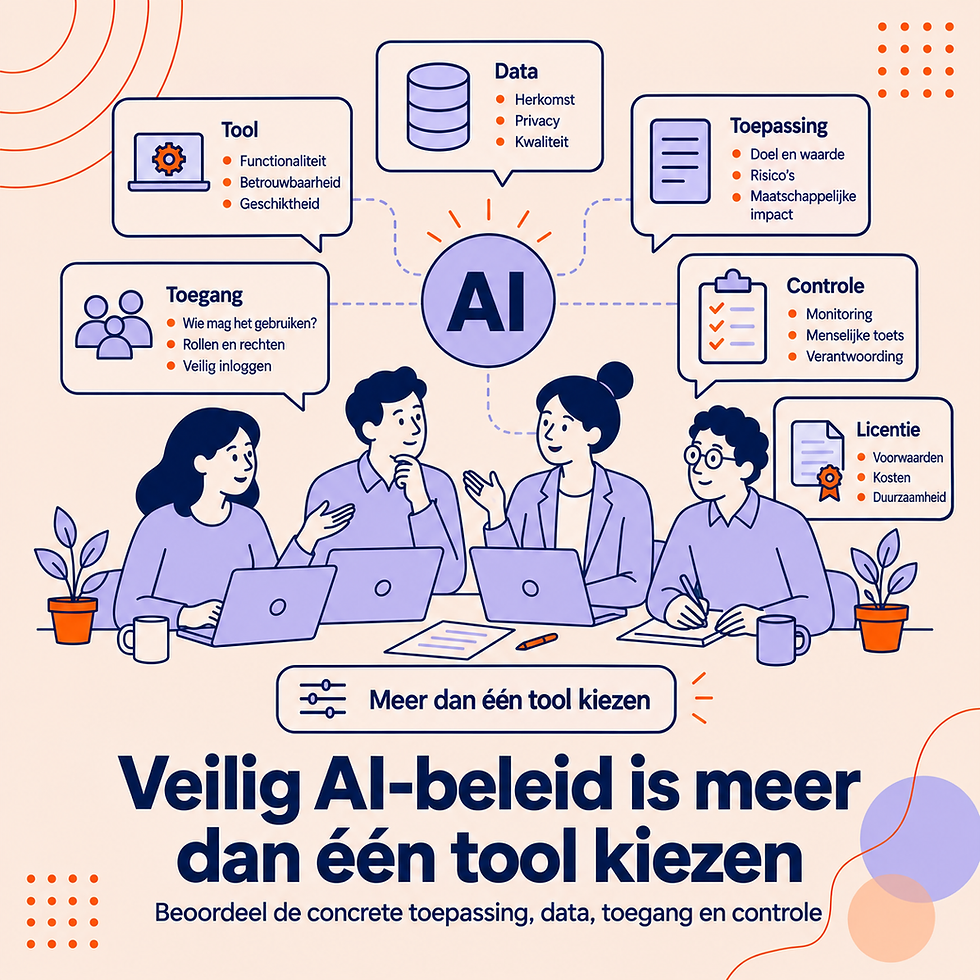
Een organisatie die één AI-tool goedkeurt en de rest verbiedt, creëert duidelijkheid. Maar duidelijkheid is nog geen veiligheid. Of AI verantwoord gebruikt wordt, hangt af van veel meer dan de naam van de tool: het gaat ook om de concrete toepassing, het doel, de data, de licentie en configuratie, de toegangsrechten, koppelingen, menselijke controle en de manier waarop medewerkers ermee werken. Een doordacht AI-beleid beoordeelt daarom niet alleen welke tool mag, maar vooral onder welke voorwaarden een concrete toepassing verantwoord is.
Bij lokale besturen en andere publieke organisaties hoor ik steeds vaker een redenering als: “Copilot mag wel, ChatGPT niet.” Of omgekeerd. Dat klinkt logisch. Eén omgeving goedkeuren, de rest uitsluiten, en medewerkers weten waar ze aan toe zijn. Zo eenvoudig werkt veilig AI-beleid niet.
Een organisatie heeft absoluut nood aan duidelijke keuzes. Niemand is gebaat bij wildgroei van tools, privéaccounts of toepassingen waarvan onduidelijk is welke gegevens erin terechtkomen. Een voorkeursomgeving of standaardtool kan dus perfect zinvol zijn. Maar zodra die keuze wordt behandeld alsof daarmee ook het privacy- en veiligheidsvraagstuk is opgelost, wordt het beleid te eenvoudig.
De beoordeling begint bij de concrete toepassing

De eerste vraag zou niet moeten zijn welke tool een organisatie vertrouwt, maar wat ze concreet met AI wil doen.
Een medewerker die AI gebruikt om een publiek persbericht te herschrijven, bevindt zich in een totaal andere context dan een medewerker die een intern personeelsdossier analyseert, vertrouwelijke beleidsinformatie samenvat of een agent toegang geeft tot SharePoint. In elk van die situaties verschillen het doel, de gebruikte gegevens, de mogelijke gevolgen van fouten en de vereiste controle.
Daarom moet de beoordeling beginnen bij de concrete toepassing. Welk werkproces willen we ondersteunen? Wat is het doel? Welke informatie gaat erin? Welke bronnen zijn nodig? Wie gebruikt de toepassing? Tot welke interne gegevens krijgt AI toegang? Welke koppelingen zijn actief? En welke menselijke beslissingen en controles blijven verplicht? Pas daarna kun je beoordelen welke tool, licentie en configuratie daarbij passen.
Een goedgekeurde tool is niet automatisch veilig

Dat verschil is belangrijk. Dezelfde AI-tool kan voor de ene toepassing verantwoord zijn en voor een andere niet. Een zakelijke of enterprise-omgeving maakt bijvoorbeeld niet automatisch elk gebruik veilig. Medewerkers kunnen nog altijd te veel informatie invoeren, gevoelige persoonsgegevens gebruiken die niet nodig zijn voor de taak, output verkeerd interpreteren of onvoldoende controleren.
Ook een sterk geïntegreerde AI-omgeving kan nieuwe risico’s zichtbaar maken. Wanneer AI toegang krijgt tot interne databronnen, worden bestaande toegangsrechten plots veel belangrijker. Te ruime of verouderde rechten kunnen ervoor zorgen dat informatie makkelijker gevonden of gecombineerd wordt dan vroeger. Het probleem wordt dan niet veroorzaakt door AI, maar AI kan het bestaande rechtenprobleem wel versterken.
Hetzelfde geldt voor connectors, plugins en agents. Elke bijkomende koppeling breidt de gegevensketen en de mogelijke toegangsrechten uit. Daardoor verandert ook het risicoprofiel van de toepassing. Een generieke uitspraak over de veiligheid van één merk zegt daar onvoldoende over.
Een standaardtool is wél zinvol, maar niet als absoluut antwoord

Dat betekent niet dat medewerkers vrij eender welke AI-tool zouden moeten gebruiken. Integendeel. Een organisatie heeft nood aan een duidelijke basisomgeving, beheerde werkaccounts, praktische afspraken en een beslissingslijn voor uitzonderingen. Medewerkers moeten niet bij elke opdracht zelf een juridische of technische risicoanalyse uitvoeren.
Maar een standaardtool is iets anders dan een absoluut verbod op alle andere oplossingen. Een volwassen aanpak kan perfect vertrekken van een voorkeursomgeving voor het merendeel van de toepassingen, met een duidelijke route voor uitzonderingen wanneer een andere tool aantoonbare meerwaarde biedt. In het Vijfsporenmodel zit precies die logica: werk eerst met een afgesproken basistool, beoordeel afwijkingen via een beslissingslijn en koppel bijkomende licenties aan een concrete use case en bewezen meerwaarde.
Veilig AI-beleid draait om voorwaarden, niet alleen om merknamen

Daarmee verschuift ook de rol van privacy en governance. De vraag wordt niet langer alleen: “Mag deze tool?” De organisatie leert systematisch kijken naar doel, noodzaak, gegevens, accounttype, technische beveiliging, toegangsrechten, koppelingen, menselijke controle, logging, retentie en beheer. De tool is daarin belangrijk, maar ze is één beoordelingscriterium binnen een groter geheel.
Een verbod kan dan nog altijd de juiste uitkomst zijn. Als een bepaalde toepassing te gevoelige gegevens verwerkt, de contractuele basis onvoldoende is, toegangsrechten niet beheersbaar zijn of noodzakelijke controles ontbreken, kan de conclusie perfect zijn dat een tool of toepassing niet gebruikt wordt.
Maar dan is dat verbod het resultaat van een onderbouwde beoordeling, niet het vertrekpunt.
Sterke governance moet langer meegaan dan de tool van vandaag

Dat onderscheid is belangrijk omdat AI-tools blijven veranderen. Nieuwe functies verschijnen, licenties wijzigen, koppelingen worden toegevoegd en toepassingen evolueren. Een beleid dat vooral gebouwd is rond merknamen veroudert daardoor snel. Een organisatie die daarentegen een goede beslislogica ontwikkelt, kan ook nieuwe tools en nieuwe use cases op een consistente manier beoordelen.
Voor mij is dat de kern van sterke AI-governance: niet proberen alle onzekerheid weg te nemen door één leverancier te kiezen, maar ervoor zorgen dat de organisatie weet hoe ze verantwoorde keuzes maakt.
Op 23 november werk ik die bredere organisatieaanpak verder uit in de opleiding Van AI-experiment naar organisatieaanpak. Daar kijken we hoe beleid en governance, kennis, interne communicatie, concrete toepassingen en adoptie samen een werkbaar geheel vormen.
Opmerkingen